Un système d’exploitation orchestre chaque interaction entre le matériel, les logiciels et l’utilisateur. Windows, Linux, macOS, Android ou iOS reposent tous sur un socle de fonctions communes qui déterminent la stabilité, la sécurité et la réactivité de l’appareil. Cinq fonctions structurantes reviennent systématiquement, mais leur périmètre réel dépasse largement la simple gestion technique des composants.
Le Digital Markets Act redéfinit ce qu’un système d’exploitation doit faire
Les concurrents traitent les fonctions d’un OS comme un catalogue figé. L’angle le plus significatif aujourd’hui est pourtant réglementaire. Depuis l’entrée en application du Digital Markets Act européen, un système d’exploitation désigné comme contrôleur d’accès doit faciliter la désinstallation d’applications préinstallées, le choix de services par défaut et l’accès de services concurrents à certaines fonctions matérielles et logicielles.
Lire également : Quel est le système d'exploitation le plus sûr ?
L’article 6(7) du DMA impose aux contrôleurs d’accès de fournir une interopérabilité effective avec les fonctionnalités de leur système utilisées par leurs propres services. Le cas des assistants d’intelligence artificielle concurrents sur Android illustre cette obligation : le système d’exploitation ne peut plus réserver certaines interfaces à son propre écosystème.
La conséquence directe est que les fonctions d’un OS ne se limitent plus à la performance ou à la commodité. L’OS devient un enjeu de contestabilité des écosystèmes numériques, un terrain où le droit de la concurrence impose des choix d’architecture logicielle. Cette dimension n’apparaît dans aucun cours d’informatique classique, mais elle conditionne désormais la façon dont les cinq fonctions principales sont implémentées.
A voir aussi : Quelle est la durée de validité d'un PC ?
Gestion des processus et allocation du processeur
La première fonction d’un système d’exploitation consiste à répartir le temps de calcul du processeur entre les différents programmes en cours d’exécution. Chaque application lancée génère un ou plusieurs processus, et l’OS décide lequel accède au processeur, pour combien de temps, et dans quel ordre.
Les systèmes d’exploitation modernes sont multitâches : ils partagent le processeur entre des dizaines, parfois des centaines de processus simultanés. Le noyau du système utilise un ordonnanceur (scheduler) qui attribue des priorités. Un traitement audio en temps réel reçoit une priorité plus élevée qu’une mise à jour en arrière-plan.
Cette gestion des processus inclut aussi leur création, leur suspension et leur terminaison. Quand une application plante, c’est le système d’exploitation qui isole le processus défaillant pour éviter qu’il n’entraîne les autres. Un OS qui gère mal ses processus provoque des ralentissements en cascade, quel que soit le matériel sous-jacent.
Gestion de la mémoire vive et mémoire virtuelle
La deuxième fonction concerne l’allocation de la mémoire RAM. Chaque programme a besoin d’un espace mémoire pour stocker temporairement ses données de travail. Le système d’exploitation attribue, surveille et libère ces espaces en permanence.
Quand la mémoire physique ne suffit plus, l’OS recourt à la mémoire virtuelle : il utilise une partie du disque dur ou du SSD comme extension de la RAM. Ce mécanisme permet de faire tourner plus de programmes que la mémoire physique ne le permettrait, au prix d’un ralentissement si les échanges entre disque et RAM deviennent trop fréquents.
La gestion de la mémoire implique aussi la protection des espaces mémoire. Chaque processus est isolé : une application ne peut pas accéder à la mémoire d’une autre, sauf via des mécanismes explicitement autorisés par le noyau. Cette isolation est un pilier de la stabilité et de la sécurité du système.
Système de fichiers et limites de la surveillance des accès
Organisation, stockage et récupération des données
La troisième fonction majeure est la gestion du système de fichiers. L’OS organise les données sur les supports de stockage (disque dur, SSD, clé USB) selon une structure hiérarchique de répertoires et de fichiers. Il gère les opérations de lecture, d’écriture, de suppression et de déplacement.
Chaque système d’exploitation utilise un ou plusieurs formats de système de fichiers. Les droits d’accès aux fichiers sont attribués par utilisateur ou par groupe, ce qui permet de limiter qui peut lire, modifier ou exécuter un fichier donné.
Une faille moins connue : les notifications de fichiers
Des travaux récents ont mis en lumière une limite concrète de cette fonction. Les mécanismes de notification de fichiers sur Android, Linux, macOS et Windows présentent des vulnérabilités : une application peut déduire qu’un fichier a été créé ou modifié sans en lire le contenu. Cette fuite d’information latérale montre que la gestion des fichiers ne se réduit pas au stockage. Elle engage aussi la confidentialité des activités de l’utilisateur.
Ce type de problème illustre une limite que les présentations classiques des fonctions d’un OS ne mentionnent pas : la donnée manquante dans la plupart des documentations grand public concerne précisément les canaux auxiliaires par lesquels des informations filtrent malgré les protections d’accès nominales.
Gestion des périphériques et interface utilisateur
Pilotes et communication avec le matériel
La quatrième fonction couvre la gestion des périphériques : clavier, souris, imprimante, carte graphique, carte réseau, écran tactile. Le système d’exploitation communique avec chaque composant matériel via des pilotes (drivers), des programmes spécialisés qui traduisent les instructions génériques de l’OS en commandes compréhensibles par le matériel.
Sans pilote adapté, un périphérique reste invisible pour le système. L’OS doit aussi arbitrer l’accès concurrent aux périphériques partagés. Voici les étapes typiques de cette gestion :
- Détection du périphérique lors de sa connexion (plug and play) ou au démarrage du système
- Chargement du pilote correspondant, soit intégré au noyau, soit installé séparément par l’utilisateur
- Attribution d’un canal de communication et gestion des files d’attente quand plusieurs programmes sollicitent le même périphérique
L’interface entre l’utilisateur et la machine
La cinquième fonction est l’interface utilisateur. Elle prend deux formes principales :
- L’interface graphique (GUI), avec fenêtres, icônes et menus, utilisée par la grande majorité des utilisateurs sur ordinateur, smartphone ou tablette
- L’interface en ligne de commande (CLI), privilégiée par les administrateurs système et les développeurs pour sa précision et son potentiel d’automatisation
- Les interfaces vocales et gestuelles, en progression sur les appareils mobiles et les objets connectés, qui ajoutent une couche d’abstraction supplémentaire
L’interface utilisateur transforme des opérations complexes en actions simples : cliquer sur une icône déclenche en réalité une chaîne d’appels au noyau, aux pilotes et au système de fichiers. L’OS masque cette complexité pour que l’utilisateur n’ait pas à comprendre le fonctionnement interne de chaque composant.
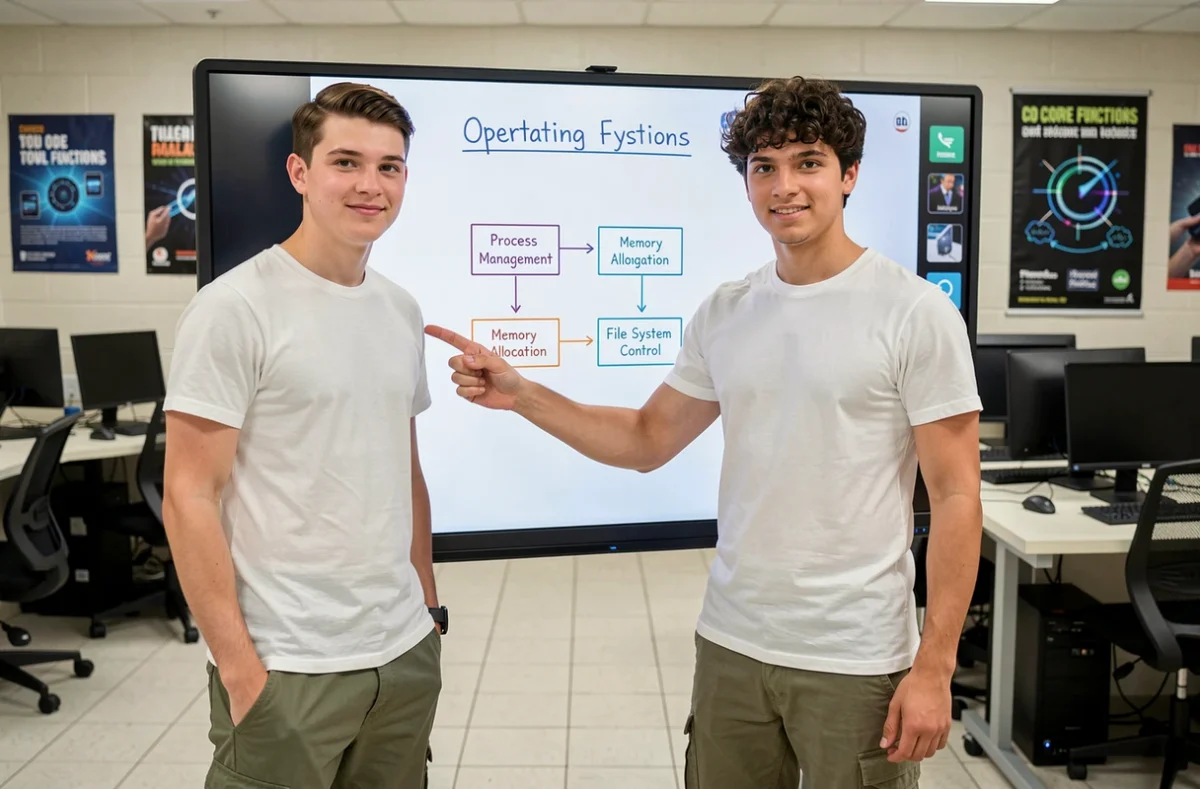
Ces cinq fonctions, gestion des processus, de la mémoire, des fichiers, des périphériques et interface utilisateur, forment le socle technique d’un système d’exploitation. Le cadre réglementaire européen y ajoute désormais des obligations d’ouverture et d’interopérabilité qui modifient la façon dont ces fonctions sont conçues et déployées. Un OS n’est plus seulement un gestionnaire de ressources, c’est aussi un point de régulation.