On configure un pare-feu ou un produit de sécurité réseau, la liste des protocoles autorisés s’affiche, et la question tombe : lesquels cocher pour que la messagerie fonctionne ? Les trois protocoles à autoriser sont SMTP, POP3 et IMAP. Bloquer l’un des trois, c’est couper soit l’envoi, soit la réception des e-mails pour l’ensemble des utilisateurs du réseau.
Ports réseau et filtrage : ce qui bloque avant même le protocole
Avant de parler de SMTP ou d’IMAP, on bute souvent sur un problème en amont : le port est fermé côté pare-feu, et aucun message ne transite. Chaque protocole de messagerie écoute sur un port précis, et c’est ce numéro de port que le produit de sécurité filtre.
A lire aussi : Comment forcer l'ouverture d'un PDF ?
La RFC 8314 recommande aujourd’hui les ports chiffrés par défaut : IMAPS sur le port 993, POP3S sur le port 995, et la soumission SMTP sur le port 465 (TLS implicite). Le port 587, historiquement utilisé pour la soumission SMTP avec STARTTLS, reste courant dans beaucoup d’infrastructures.
En pratique, quand on déploie un filtrage réseau, on autorise les ports sécurisés en priorité. Si on laisse le port 25 ouvert en sortie, n’importe quel poste du réseau peut tenter d’envoyer du courrier directement, ce qui pose un risque de spam. La plupart des fournisseurs d’accès bloquent d’ailleurs le port 25 en sortie pour cette raison.
A lire également : Quels sont les logiciels de transcription ?
SMTP : le protocole qui achemine chaque e-mail envoyé
SMTP (Simple Mail Transfer Protocol) gère l’envoi et le routage des messages électroniques. Quand un utilisateur clique sur « Envoyer », son client de messagerie transmet le message au serveur SMTP, qui le relaie vers le serveur du destinataire.
Le fonctionnement est de type client-serveur : le client soumet une requête, le serveur répond par un code de statut. SMTP utilise le protocole TCP pour garantir la fiabilité du transfert. Sans SMTP autorisé sur le réseau, aucun mail ne part.
Ce que SMTP ne fait pas
SMTP ne gère pas la réception des messages côté utilisateur. Il se limite à pousser le courrier d’un serveur à l’autre. Pour consulter sa boîte, il faut un second protocole : POP3 ou IMAP. C’est une distinction que les questions d’examen CCNA exploitent régulièrement.
POP3 et IMAP : deux approches de la réception des mails
POP3 (Post Office Protocol version 3) et IMAP (Internet Message Access Protocol) servent tous deux à récupérer les messages stockés sur le serveur de messagerie. Leur logique diffère sur un point central : POP3 télécharge les mails vers un seul appareil, IMAP les synchronise sur plusieurs.
POP3 : téléchargement local, stockage limité au poste
POP3 rapatrie les messages sur le client, puis les supprime du serveur (comportement par défaut). C’est adapté à un usage mono-poste avec une connexion intermittente. Le volume de stockage serveur reste faible puisque les mails ne s’y accumulent pas.
Le risque opérationnel apparaît dès qu’on utilise plusieurs appareils. Un mail téléchargé sur le PC de bureau ne sera plus visible sur le smartphone. Dans un environnement professionnel où chaque utilisateur jongle entre poste fixe, portable et webmail, POP3 crée rapidement des incohérences.
IMAP : synchronisation multi-appareils
IMAP conserve les messages sur le serveur et synchronise leur état (lu, non lu, déplacé, supprimé) entre tous les appareils connectés. C’est le protocole standard dans la majorité des déploiements actuels.
La spécification a évolué : la RFC 9051 définit IMAP4rev2, qui remplace IMAP4rev1 (RFC 3501). Beaucoup d’articles pédagogiques présentent encore uniquement IMAP4 sans signaler cette mise à jour, mais les serveurs récents supportent la nouvelle version.
Configurer le filtrage réseau pour la messagerie électronique
Sur un produit de sécurité réseau, la liste des protocoles autorisés se présente généralement sous forme de cases à cocher ou de règles de flux. Pour que la messagerie fonctionne, on autorise les trois protocoles suivants :
- SMTP (port 465 en TLS implicite, ou port 587 en STARTTLS) pour l’envoi et le routage des messages entre serveurs
- POP3 (port 995 en TLS) pour la récupération locale des mails, si des postes du réseau utilisent ce mode
- IMAP (port 993 en TLS) pour la consultation synchronisée des boîtes mail sur plusieurs appareils
En contexte d’examen CCNA, la réponse attendue est SMTP, POP3 et IMAP. Les autres protocoles proposés dans les choix (HTTP, SSH, FTP) ne concernent pas directement le transport ou la récupération du courrier électronique.
Authentification des expéditeurs : SPF, DKIM et DMARC
Ces trois mécanismes ne sont pas des protocoles de transport de mail. Ils interviennent au niveau DNS pour vérifier la légitimité de l’expéditeur et lutter contre le spam. DMARC vérifie l’alignement entre le domaine visible dans le champ « From » et les résultats SPF ou DKIM, puis indique au serveur destinataire comment traiter un message non conforme.
SPF, DKIM et DMARC ne chiffrent pas les e-mails : la confidentialité du transport relève de TLS. On les configure dans la zone DNS du domaine, pas dans le filtrage des protocoles réseau. Il ne faut donc pas les confondre avec les trois protocoles à autoriser sur le pare-feu.
Récapitulatif des protocoles et ports de messagerie
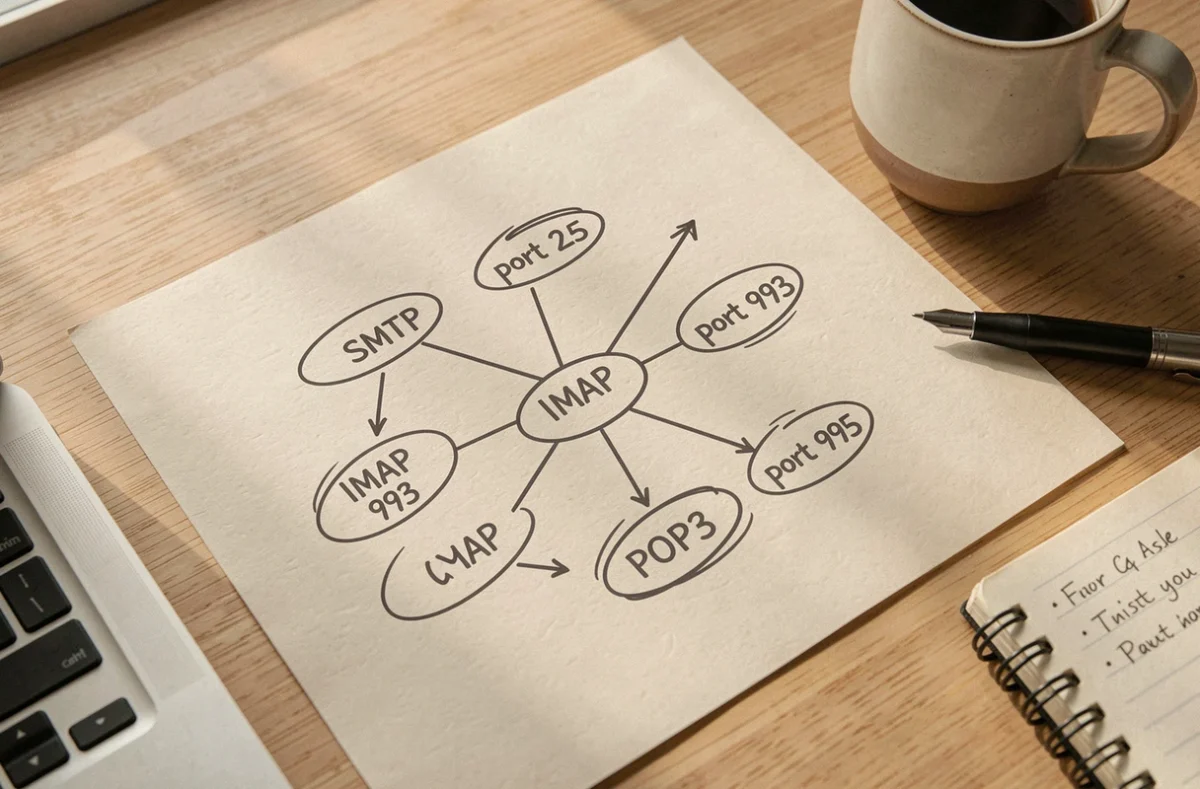
| Protocole | Rôle | Port sécurisé (TLS) |
|---|---|---|
| SMTP | Envoi et routage | 465 (ou 587 avec STARTTLS) |
| POP3 | Réception (téléchargement local) | 995 |
| IMAP | Réception (synchronisation serveur) | 993 |
Les trois protocoles autorisés pour l’utilisation des e-mails sur un réseau restent SMTP, POP3 et IMAP, quel que soit le produit de sécurité déployé. Le choix entre POP3 et IMAP dépend de l’usage : mono-appareil ou multi-appareils. SMTP, lui, n’a pas d’alternative pour l’acheminement du courrier. En filtrage réseau, privilégier systématiquement les ports chiffrés réduit l’exposition aux interceptions et au spam sortant.