Chaque connexion HTTPS repose sur un mécanisme de vérification que l’utilisateur ne voit presque jamais : le certificat numérique délivré par une autorité de certification. Ce tiers de confiance garantit qu’un site, une personne ou une entreprise est bien ce qu’elle prétend être. Les autorités de certification assurent l’ensemble de la chaîne d’authentification, de la vérification d’identité à la délivrance du certificat.
Cette chaîne de responsabilités évolue rapidement, notamment sous la pression de nouvelles règles sur la durée de vie des certificats et du cadre réglementaire européen.
A lire en complément : L’authentification à deux facteurs est-elle une bonne chose ?
Réduction de la durée des certificats TLS : ce qui change pour les autorités de certification
Le sujet le moins visible, mais le plus structurant pour l’avenir de l’authentification web, concerne la durée de validité des certificats. La tendance est nette : les certificats TLS publics voient leur durée de vie fortement réduite, avec un passage progressif vers des cycles de renouvellement de quelques dizaines de jours.
Cette compression du calendrier modifie en profondeur le rôle de l’autorité de certification. L’AC n’intervient plus comme un prestataire sollicité une fois par an. Elle devient un maillon permanent du cycle de vie du certificat, avec une émission et un renouvellement beaucoup plus automatisés.
A voir aussi : Pourquoi enlever ses données mobiles ?
Pourquoi un tel raccourcissement ? La révocation d’un certificat compromis reste un point faible du système. Les navigateurs ne s’appuient pas toujours efficacement sur les mécanismes de révocation (listes CRL, protocole OCSP) pour bloquer un certificat volé ou mal émis. Réduire la durée de vie du certificat limite mécaniquement la fenêtre pendant laquelle un certificat problématique peut être exploité.
La validation du contrôle de domaine suit la même logique. À partir de mars 2026, une preuve de contrôle de domaine ne sera réutilisable que pendant 200 jours. Ce délai passe à 100 jours en 2027, puis à 10 jours en 2029. L’objectif : empêcher qu’une ancienne preuve de contrôle continue à justifier l’émission de nouveaux certificats longtemps après avoir été obtenue.
Vérification d’identité et niveaux de validation des certificats
L’autorité de certification ne se contente pas de vérifier qu’un domaine existe. Le niveau de contrôle varie selon le type de certificat demandé, et cette distinction a des conséquences directes sur la confiance accordée par le navigateur et l’utilisateur.
- La validation de domaine (DV) vérifie uniquement que le demandeur contrôle le nom de domaine. C’est le niveau le plus courant, utilisé par la majorité des sites web, mais il ne dit rien sur l’identité de l’organisation derrière le site.
- La validation d’organisation (OV) ajoute une vérification de l’existence juridique de l’entité. L’AC contrôle des documents officiels ou des bases de données publiques avant d’émettre le certificat.
- La validation étendue (EV) impose des contrôles plus approfondis : vérification de l’identité physique du demandeur, de l’adresse du siège, du droit d’utiliser le nom de domaine. Ce niveau était historiquement signalé par une barre d’adresse verte dans les navigateurs, un marqueur visuel aujourd’hui abandonné par la plupart d’entre eux.
Le choix du niveau de validation détermine ce que l’autorité de certification atteste réellement. Un certificat DV garantit le chiffrement de la connexion, pas l’identité de l’interlocuteur. Seuls les certificats OV et EV engagent l’AC sur l’identité de l’organisation.
Chaîne de confiance et infrastructure à clé publique
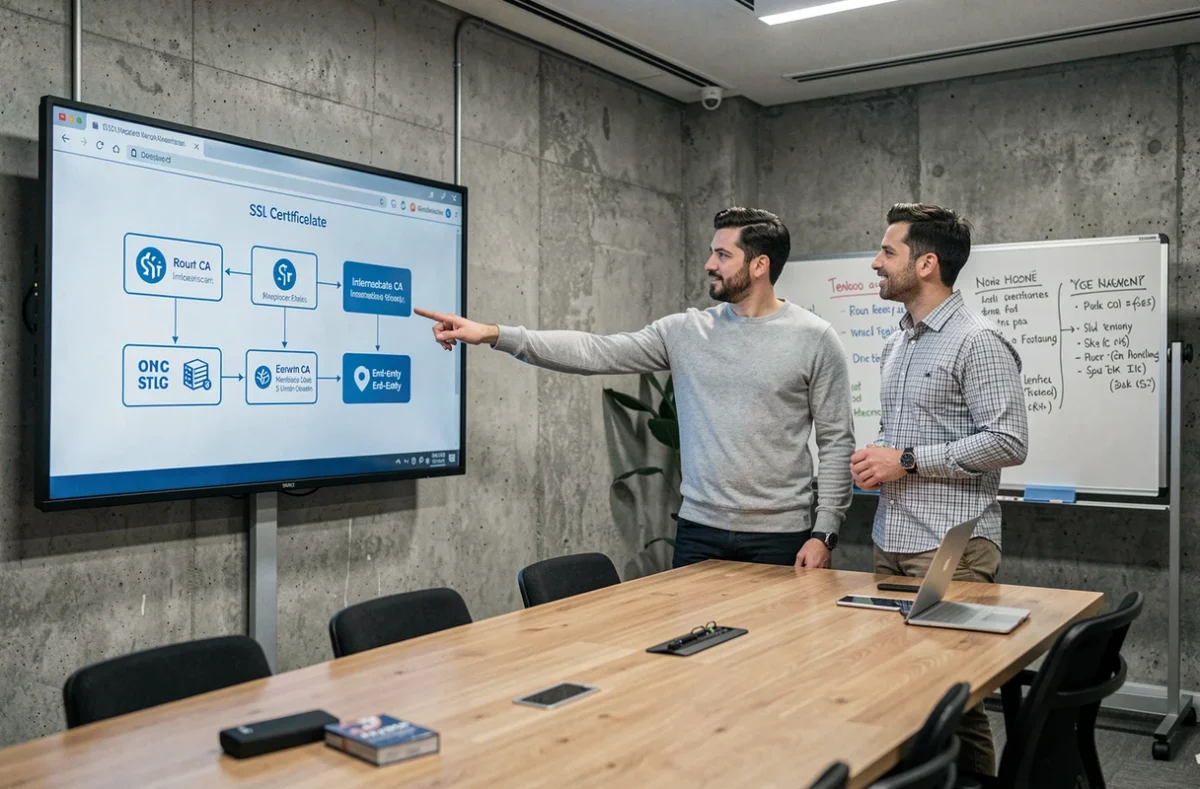
Le certificat délivré par une AC ne fonctionne pas seul. Il s’inscrit dans une infrastructure à clé publique (PKI) organisée en chaîne. Au sommet, une autorité de certification racine, dont le certificat est préinstallé dans les navigateurs et les systèmes d’exploitation. En dessous, des autorités intermédiaires émettent les certificats finaux.
Quand un navigateur reçoit un certificat, il remonte cette chaîne jusqu’à la racine pour vérifier que chaque maillon a été signé par l’autorité du niveau supérieur. Si un seul certificat de la chaîne est expiré, révoqué ou inconnu, la connexion est signalée comme non sécurisée.
Cette architecture explique pourquoi la compromission d’une seule AC peut avoir des effets massifs. Si une autorité intermédiaire émet un certificat frauduleux, tous les sites qui en dépendent deviennent potentiellement vulnérables. C’est précisément cette limite qui pousse l’industrie vers des durées de certificat plus courtes : moins un certificat vit longtemps, moins une compromission a le temps de produire des dégâts.
Règlement eIDAS 2 et élargissement du périmètre des AC en Europe
Le cadre européen pousse le rôle des autorités de certification au-delà du simple certificat TLS. Le règlement eIDAS 2, notamment le règlement (UE) 2024/1183, encadre les prestataires de services de confiance qualifiés. Ces prestataires, dont font partie certaines AC, peuvent délivrer des signatures électroniques qualifiées, des cachets électroniques ou des attestations d’attributs.
Cette extension réglementaire signifie que l’autorité de certification n’est plus seulement un acteur de la sécurité web. Elle intervient dans l’authentification d’identité au sens large : signature de documents contractuels, vérification d’attributs professionnels, émission de portefeuilles d’identité numérique.
Le règlement impose aussi des obligations de conformité renforcées : audits réguliers, exigences de sécurité technique, responsabilité juridique en cas de défaillance. Pour les organisations qui s’appuient sur des certificats qualifiés, le choix de l’AC devient un critère de conformité réglementaire, pas seulement un paramètre technique.
AC publique ou AC privée : quel rôle dans l’authentification interne
Une autorité de certification publique émet des certificats reconnus par les navigateurs et les systèmes grand public. Une AC privée, déployée au sein d’une entreprise ou d’un réseau fermé, remplit un rôle différent : elle authentifie des utilisateurs, des machines ou des services internes sans passer par un tiers externe.
L’AC privée permet de contrôler finement les règles d’émission, les durées de validité et les usages autorisés. Elle est courante dans les environnements où l’authentification par certificat remplace ou complète les mots de passe : accès VPN, authentification mutuelle entre serveurs, signature de code interne.
La limite d’une AC privée tient à son périmètre de confiance. Ses certificats ne sont reconnus que par les systèmes configurés pour lui faire confiance. En dehors de ce périmètre, ils n’ont aucune valeur. Le choix entre AC publique et privée dépend donc directement du contexte d’authentification visé.
L’évolution vers des certificats à durée très courte, combinée à l’élargissement réglementaire européen, transforme les autorités de certification en acteurs permanents du processus d’authentification. Leur rôle ne se résume plus à une validation initiale : il s’étend à un cycle continu de vérification, de renouvellement et de conformité, dont la fiabilité conditionne la sécurité de chaque échange numérique.